
这个警告只给你一个威胁,不给任何操作指引。r/techsupport 上有位网友说得很直白:一个他用了好几年的影视网站突然把他重定向到「您的连接不是私密连接」页面,于是他去论坛上问:光是看到这个警告,是不是说明电脑已经被入侵了?还是说他没点「继续前往」就还算安全?两种可能他都觉得成立,而屏幕上没有任何东西能帮他判断。
还有一种版本能耗掉你一整天。一位英国学生发现 Student Finance 的登录页被同一个警告挡住:那是他必须用的一个政府账户,挡在前面的页面却告诉他,可能有攻击者正在窃取他的密码。那个帖子挂了好几个月。有人说手机能打开、笔记本打不开,Chrome 打不开、Edge 能加载,正常窗口拒绝访问、无痕窗口反而正常。帖子里没有一个人做错了什么。
这两个人需要的,都不是警告给出的那个答案。「您的连接不是私密连接」的意思是:你的浏览器无法确认这个网站真的是它自称的那个网站。网站发来的证书可能根本没有发过来、已经过期、签发给了另一个名字、出自浏览器不信任的机构,或者根本无法校验。原因往往很普通:有人忘了续期,你设备的时钟不准,或者公司代理在中间拦截了连接。
警告谈的是攻击者,它实际描述的失败却是「没校验成功」,这个说法要小得多。正因为这个落差,当最常见的原因只是证书忘了续期时,这句话读起来才像一顶罪名。下面讲的是:每个错误代码指向什么,怎么区分网站的问题和电脑的问题,什么情况下点「继续前往」还说得过去,以及最省时间的处理顺序。如果最后发现你要的是「再拿一个干净的浏览器做对照」,我们会用 Tabbit Browser 走一遍。
先说结论
这条消息是一次校验失败,不是检测到了恶意软件。你的浏览器拒绝确认网站的身份,而拒绝本来就是正确的默认行为。
页面上真正有用的是那串错误代码。
NET::ERR_CERT_DATE_INVALID、NET::ERR_CERT_AUTHORITY_INVALID和ERR_CERT_COMMON_NAME_INVALID指向三种不同的原因,也对应三个不同的第一步。判断「只有一个网站失败」还是「全部都失败」,是给问题分类最快的办法。只有一个,问题在网站。全部都是,问题在你、你的网络,或者夹在中间的那个东西。
Chrome 的官方排查文档直接点名了企业级的 HTTPS 拦截工具。如果你在公司的电脑上,后面是 Zscaler、Palo Alto Networks 或 Fortinet,文档给出的答案是联系管理员,而不是自己动手装任何东西。
证书有效期正在按固定时间表缩短,因过期引发的警告会越来越常见。Chrome 自己的 SSL 警告历来很容易被点过去,所以「先读代码」这个习惯比以前更值钱。
这个警告到底在说什么
浏览器要同时满足四个条件,才会认下一条安全连接。服务器出示证书;证书上的名字就是你请求的那个主机名;签发它的 CA 已经在你的浏览器信任列表里;证书还在有效期内。任何一条不成立,你看到的就是这个拦截页。
Cloudflare 的科普文章从服务器一侧列出了同一组情况:证书可能根本不存在、已经过期、不是由合法机构签发,或者签发给了另一个名字。他们打的比方是:收银员要求出示身份证,对方递过来一张手写纸条。收银员停下这笔交易是对的,而那张纸条也可能是真的。你的浏览器当时就站在收银员的位置上。
由此可以推出两个细节,它们都影响你接下来怎么做。
第一,警告出现在页面加载之前。网站的任何东西都还没有在你的机器上运行过。那句关于攻击者窃取密码的吓人话,描述的是你在一条未经验证的连接上继续走下去之后可能发生什么,而不是已经发生了什么。
第二,你的浏览器分不清「这个网站坏了」和「这个网站是恶意的」。从外面看,两者一模一样。所以它给这两种情况看同一个页面,也正因为如此,当真正的原因只是证书忘了续期时,那套措辞才显得格外重。
各个错误代码分别指向什么
大标题下面那行灰色小字,是整个页面上唯一真正的技术信息,也是所有人都会跳过的那部分。每个代码对应一个不同的原因,和一个不同的第一步检查。
| 页面上的错误代码 | 它是什么意思 | 先检查这个 |
|---|---|---|
NET::ERR_CERT_DATE_INVALID,或者「你的时钟慢了 / 快了」 | 证书不在有效期内,或者你的设备认为它不在 | 设备的日期、时间和时区。设成自动,然后刷新 |
NET::ERR_CERT_AUTHORITY_INVALID | 签发者不在你浏览器的受信任机构列表里 | 是不是有公司代理、杀毒软件的 HTTPS 扫描或者 VPN 在拦截连接 |
ERR_CERT_COMMON_NAME_INVALID | 证书是真的,但不是签发给你输入的那个名字 | 网站带不带 www. 有没有区别,或者在别的子域名上能不能打开 |
NET::ERR_CERT_WEAK_SIGNATURE_ALGORITHM | 签名算法已经不符合现行规则 | 你这边没什么可做的。网站必须重新签发证书 |
ERR_CERTIFICATE_TRANSPARENCY_REQUIRED | 证书没有记录在公开的透明度日志里 | 你这边没什么可做的。这是服务器的配置问题 |
| 只显示「不安全」标签,没有整页警告 | 页面是用明文 HTTP 而不是 HTTPS 加载的 | 这个网站到底有没有 https:// 地址 |
Google 的 Chrome 帮助文档把这些代码放在一起,还补了一个大多数「修复教程」都会跳过的步骤。在公司电脑上,如果代理会做 HTTPS 拦截,Chrome 点名了 Zscaler、Palo Alto Networks 和 Fortinet,你会看到 NET::ERR_CERT_AUTHORITY_INVALID,这通常说明代理的证书没有装进你的系统。文档给出的指示是联系管理员,并且明确不要自己安装证书。它还把时钟问题单独拆成一个错误提示「Your clock is behind」,下次一台睡了一周的设备开始拒绝掉半个互联网的时候,这件事值得记起来。
证书好好的,为什么还会弹出警告
并不是每个警告都代表证书有问题。2026 年 8 月有一篇被广泛转发的帖子写到,一个处理公民数据的政府网站弹出了这个警告,而它的证书当时还有效,直到那年 10 月才到期。帖子里说的原因不是过期,而是覆盖范围:证书签发给了父域名,却不包含用户实际访问的那个子域名。证书有效,名字不对,页面被拦。
这就是 ERR_CERT_COMMON_NAME_INVALID 那种情况,属于四种服务器侧的情形之一,在连接的这一头你修不了。证书可能单纯过了截止日期,那跟你的机器毫无关系。可能它覆盖的是 example.com,你请求的却是 www.example.com,这通常意味着主机名在证书签发之后才加上去。可能证书是真的,但签发它的机构你的浏览器已经不接受,或者它出自一个浏览器从来没接受过的私有机构。还有共享服务器:很多网站共用一个 IP 地址,服务器可能针对你请求的主机名出示错误的证书,哪怕同一台机器上确实有一张对的。
还有第五种原因,它扩散得很慢,容易被忽略。证书有效期正在按行业规则被压缩。按照 CA/Browser Forum 的时间表,公开信任的 TLS 证书最长有效期在 2026 年 3 月 15 日之前是 398 天,之后是 200 天,2027 年 3 月 15 日起降到 100 天,2029 年 3 月 15 日起降到 47 天。域名验证数据也要按相近的频率刷新,2029 年会引入 10 天的复用上限。
证书本身没有变得更不可信。变化在于,靠人工续期的网站每年都有更多机会晚一步,于是因过期而起的警告会从偶尔发生变成互联网的日常。在这种趋势下,能认出自己看到的是哪个代码,价值只会更高。
是我的电脑的问题,还是网站的问题
这个问题警告从来不会回答,却决定了你下一步该干什么。有两个观察方法,比任何工具都能更快地把范围缩小。
第一是范围。随手试两三个互不相关的网站。如果只有一个失败、其余都正常,问题在那个网站。如果全都失败,问题在你这边、在你的网络里,或者在你和互联网之间的某个环节上。
第二是跨浏览器的一致性。如果同一个网站在两个不同内核的浏览器里都失败,而且错误代码相同,那么你的浏览器就不是那个变量。
| 你看到的现象 | 它指向什么 | 第一步做什么 |
|---|---|---|
| 只有一个网站失败,其他都正常 | 那个网站自己的问题:证书过期、名字不匹配或者配置错误 | 等几个小时再试,然后去看这个网站自己的状态页或者支持渠道。这里用 Chromium 内核的浏览器查一次会有帮助。这类墙长什么样,见 Cloudflare 验证循环修复 |
| 每个网站都失败,包括你今天早上还用过的那些 | 你的设备、你的网络,或者一个强制登录门户 | 检查日期和时间是不是设成了自动,然后打开一个普通的 http:// 页面,看看会不会跳出 Wi-Fi 登录页 |
| 只有日常配置文件里失败,无痕窗口里正常 | 问题出在你的配置文件或者扩展上 | 一次关掉一个扩展,而不是一口气全部清掉 |
| 只在公司笔记本或者公司 VPN 上失败 | 受管理的代理在做 HTTPS 拦截 | 联系 IT。Chrome 自己的文档说这是管理员那一侧要修的 |
| 在一台刚长时间休眠醒来的设备上失败 | 时钟跑偏了 | 打开自动设置日期和时间,刷新,再测一次 |
| 操作系统更新之后立刻失败 | 信任库变了,或者更新只装了一半 | 读一读更新弄坏网站时该怎么办,然后再看一遍代码 |
| 页面能加载,但地址栏显示「不安全」 | 明文 HTTP,根本没有证书 | 什么都不要输入。先找找这个网站的 https:// 版本 |
针对配置文件这个问题,一个很有用的修法是再开一个配置文件。配置文件会把历史记录、cookie、密码和扩展彼此隔开,所以新建一个就是一次干净的实验,不会动你正在用的那套环境。如果你从来没有刻意用过配置文件,配置文件、工作区和标签页组各自负责什么 值得花十分钟看看。
在「全部网站都失败」这一行里,最容易做的事就是换个浏览器,然后当作修好了。这很少真有用:同一台机器上的第二个浏览器,继承的是同一个时钟、同一个网络和同一套系统代理设置。它能告诉你的,只是扩展或者配置文件有没有参与其中。把它当成一次测试,不是解药。
该不该点「继续前往」
有时候可以,而这条线比网上那些建议说的要好划得多。
在一个只提供公开信息的页面上,这么做是站得住的,比如餐厅菜单或者公交时刻表,什么都不会提交,什么都不会下载。最坏的结果无非是别人读到了你读到的东西。
只要涉及账号密码、支付信息、身份证件、健康记录或者你雇主的系统,就站不住。你绕过的这项校验,存在的意义就是回答一个问题:这台服务器是不是它自称的那台?在银行网站、工资门户或者政府登录页上,你的密码和线路另一头那个人之间,隔着的就是这一个问题。
关于这类警告到底有没有用,研究结果并不乐观。一项覆盖 Firefox 和 Chrome、超过 2500 万次警告展示的实地研究发现,用户大约会在 Firefox 的 SSL 警告上继续走下去三分之一,Chrome 的 SSL 警告则是 70.2%,远高于同一项研究里恶意软件和钓鱼警告的比例。这些数字来自 USENIX Security 2013,描述的是那个年代的浏览器,不是 2026 年的测量结果。但它们仍是最清楚的公开证据:不附带任何诊断的警告,就是会被点过去。这也是为什么该读的是代码,不是大标题。
必须用的那个网站偏偏坏掉时,一个务实的选择
这个问题难的地方不是找修法,而是在不拆掉你整天工作的那个浏览器的前提下,把修法试一遍。一位基础设施工程师描述了一个周一早上的场景:用户全被挡在外面,屏幕上挂着 NET::ERR_CERT_DATE_INVALID,服务器和防火墙却都好好的,他还是得在群里问大家先查什么。而在那个存着你所有登录状态的浏览器里做这套排查,本身就是一种风险。
这就是 Tabbit Browser 能补上的那个缺口,而它在这里改变了什么、没改变什么,值得说清楚。
Tabbit 基于 Chromium,所以它的证书处理和 Chrome、Edge 完全一样。它不跳过校验,不覆盖这个警告,也不提供别的浏览器会藏起来的那种「照样继续」入口。证书有问题,Tabbit 一样拦。这正是重点:你拿到的是同一套安全模型,只是外面换了一个环境,而做一次有对照的测试需要的恰恰就是这个。
有三件事让这种对照变得很便宜。
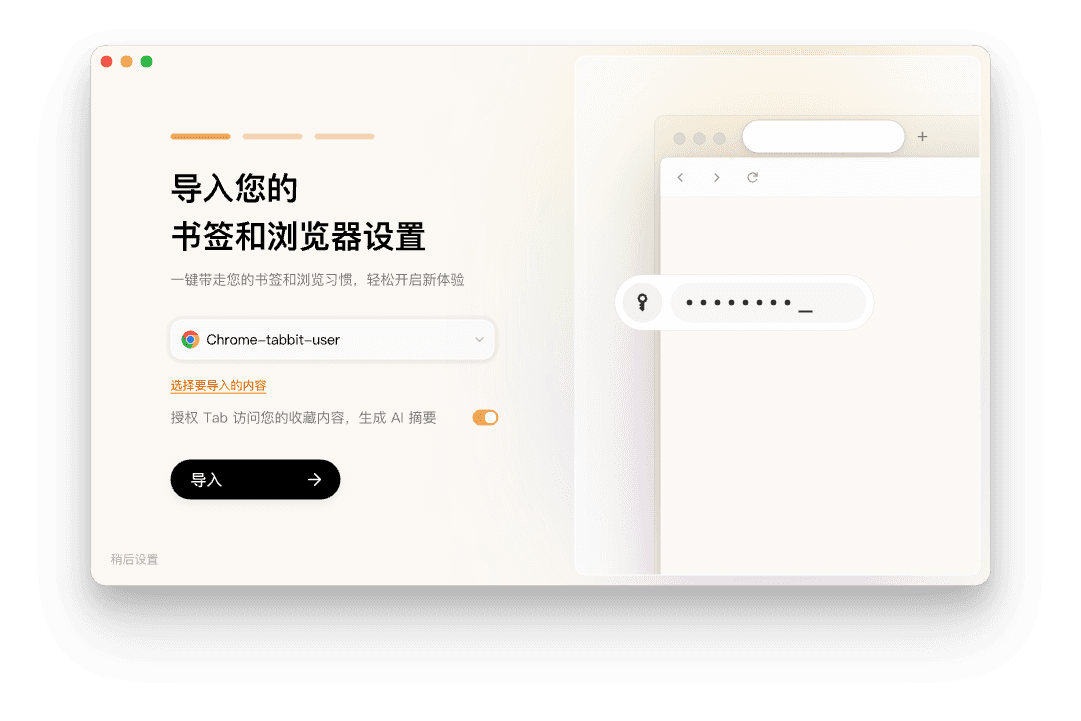
第一是上手成本。Tabbit 在 macOS 和 Windows 上免费,首次启动时会从你现有的浏览器导入书签、历史记录、扩展和已保存的密码。试它不等于重建你依赖的那套环境,而且如果最后诊断出「我的主配置文件就是问题所在」,你手上已经有了那个需要的干净配置文件。如果你一直想着在这之前先做个备份,那就先做备份。
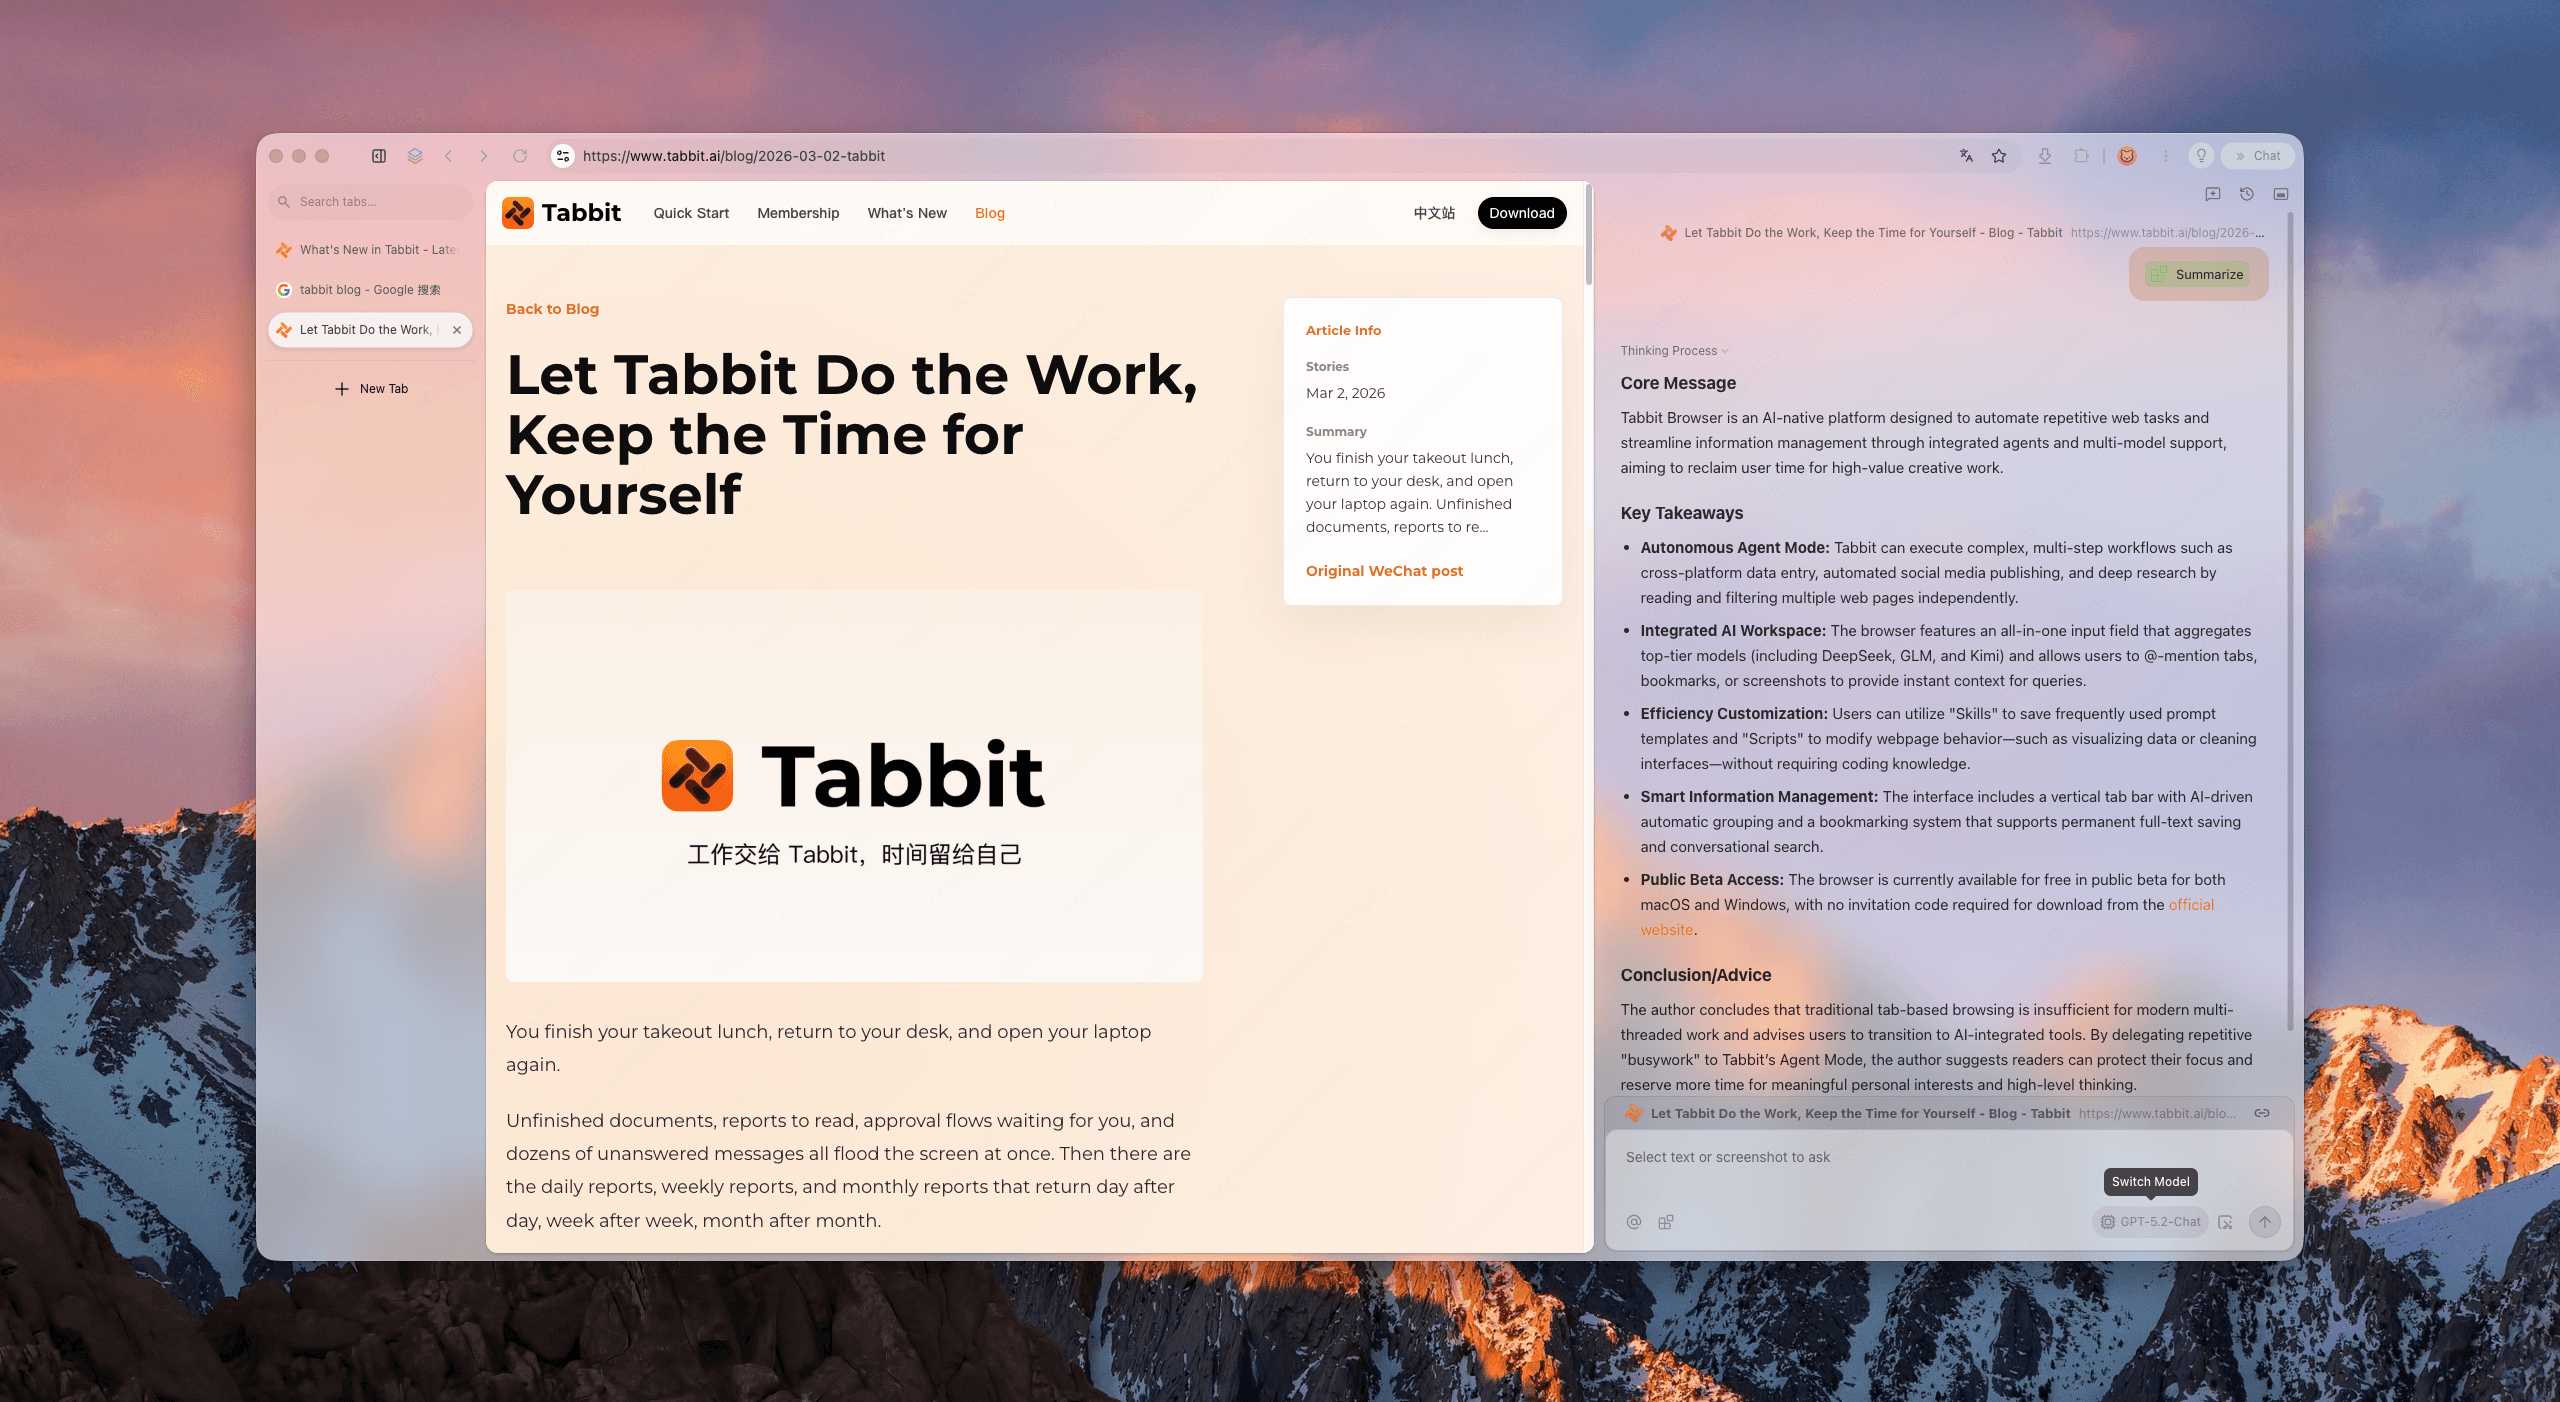
第二是需要读懂一条消息的那部分。Tabbit 的侧边栏会读你打开的这个页面,并回答关于它的问题,输入框接受用 @ 引用一个标签页、一张截图或者一个本地文件。当修法取决于读懂网站的状态页、IT 通知或者厂商的续期说明时,你可以就地在这个页面上问,而不用把错误文字复制到搜索框,再从一堆清单文里扒答案。
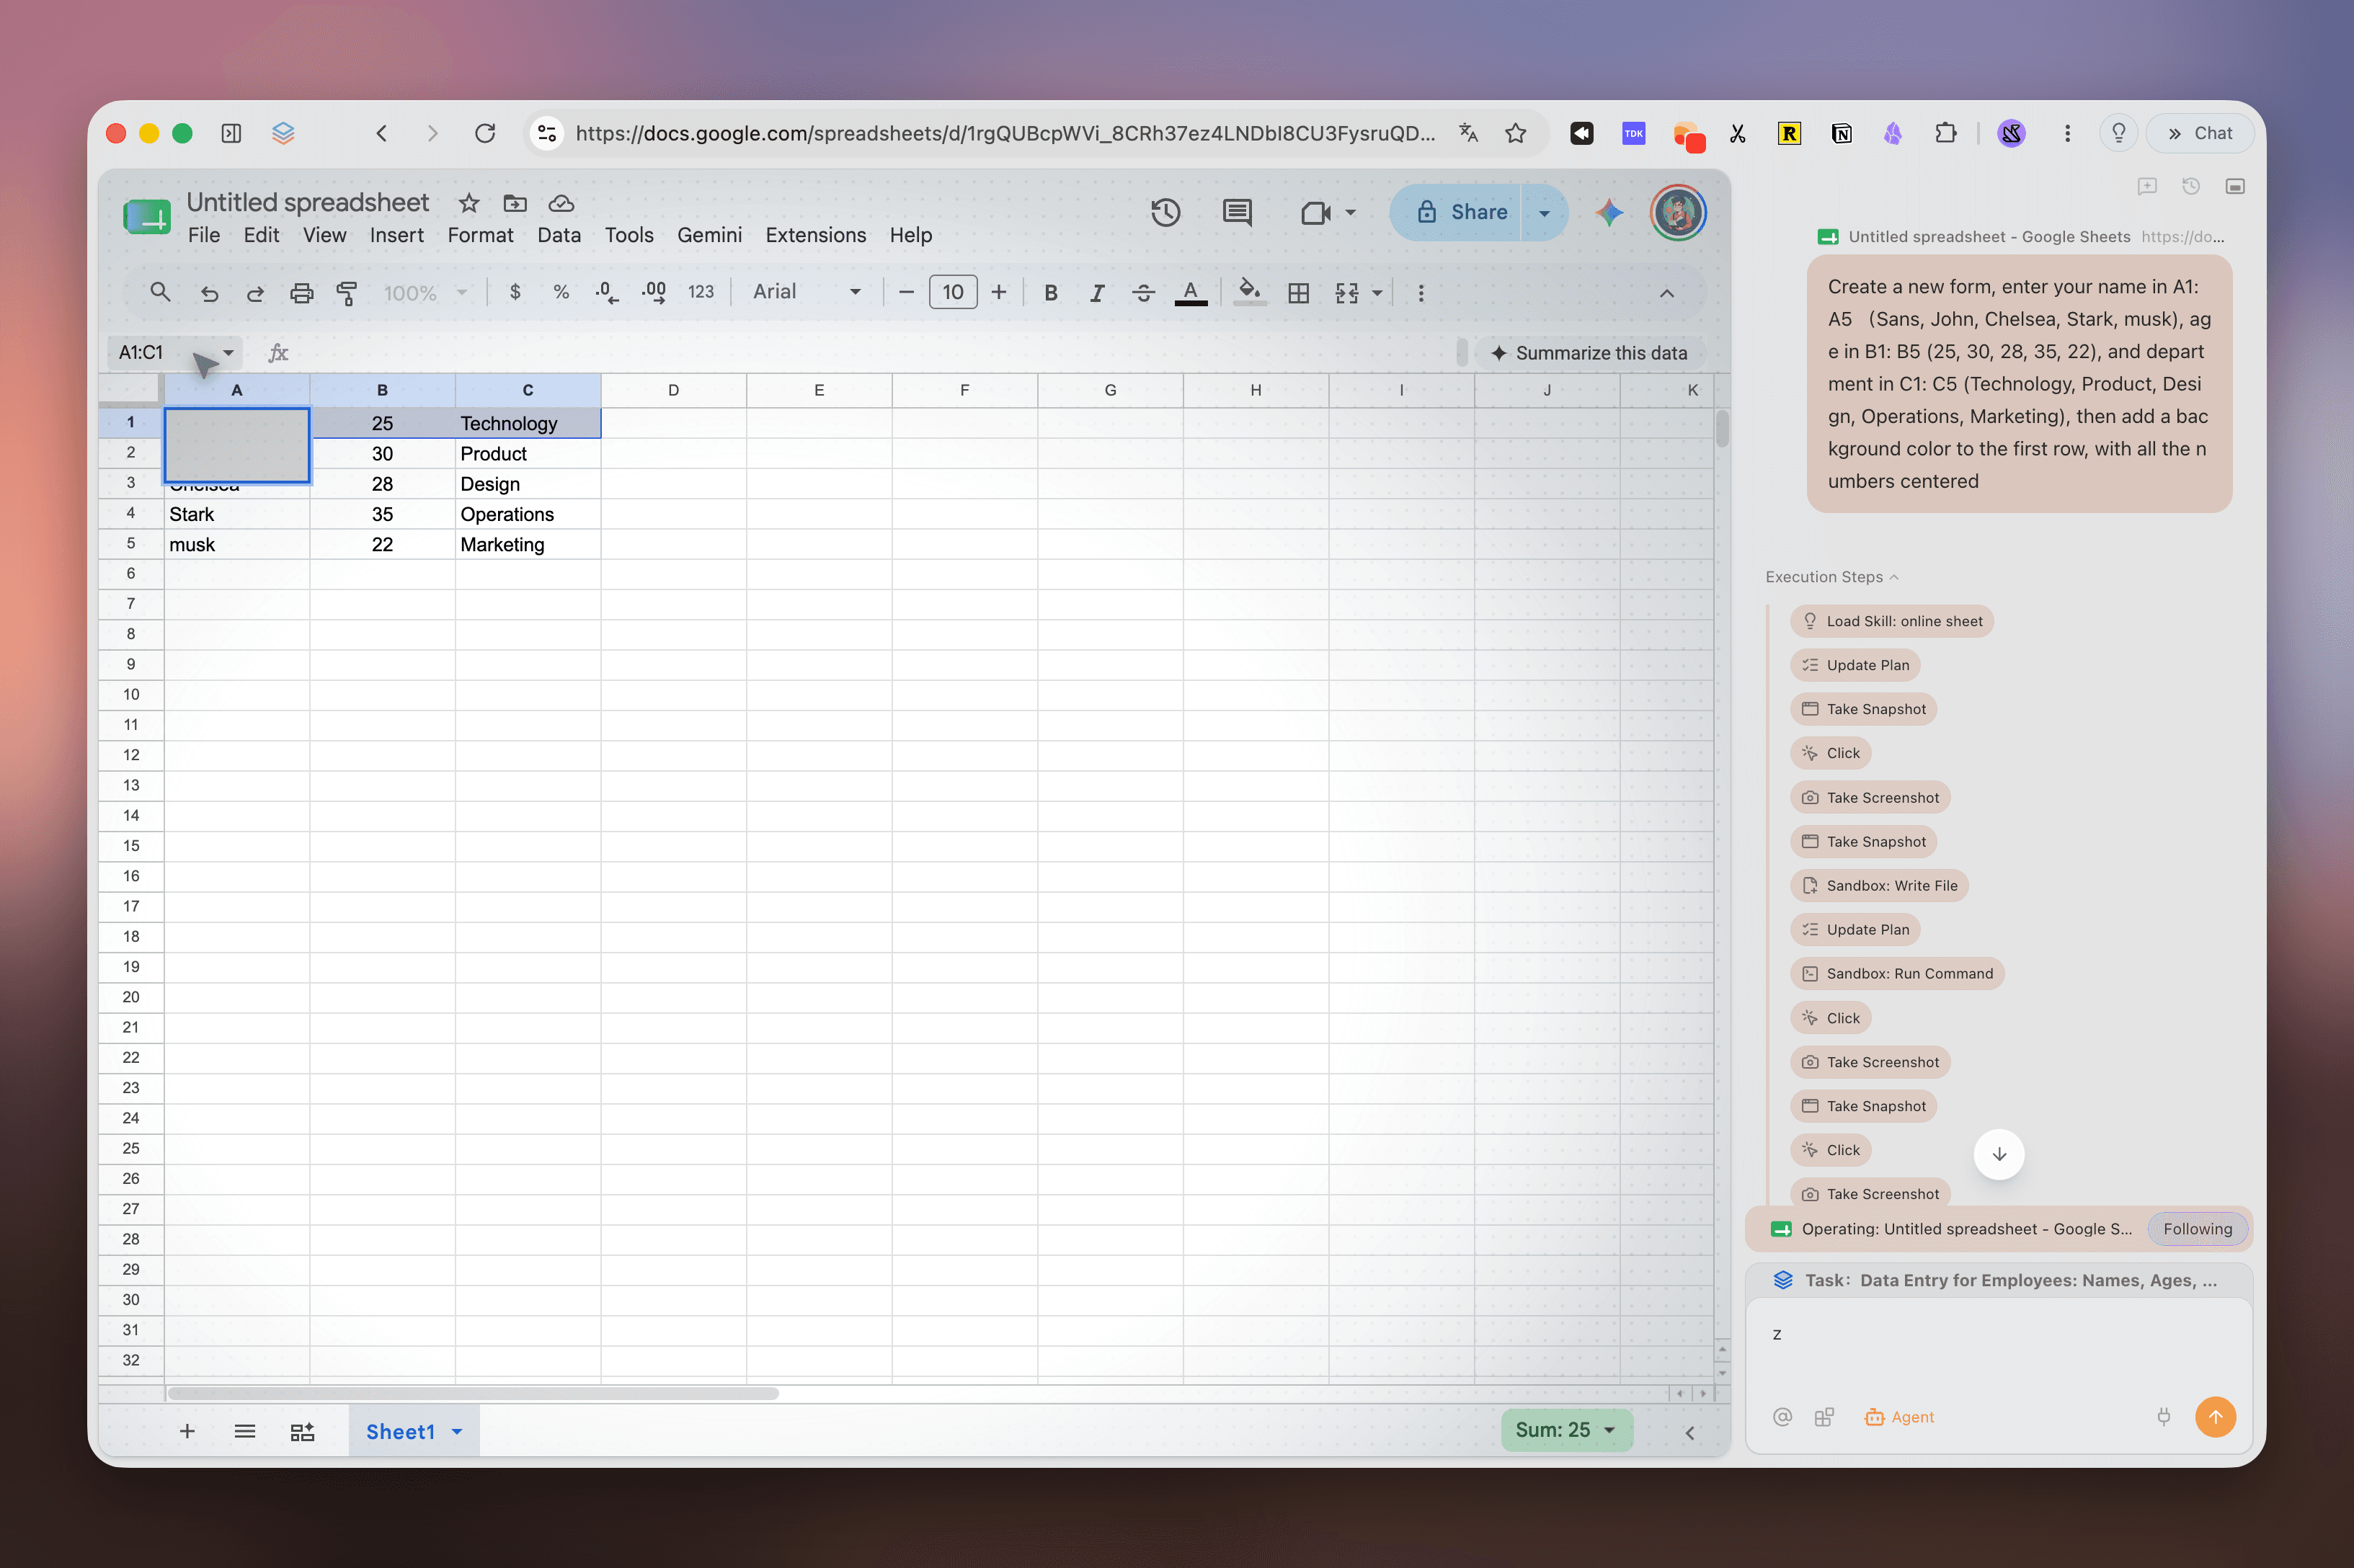
第三是把排查和你其他所有事情隔开。Agent Mode 让委派出去的任务跑在自己的标签页组里,所以一个要遍历网站表单、或者逐个检查一批主机的任务,不会接管你正在工作的那个窗口。任务进行到一半冒出警告时,它落在那个任务的组里,等你回来处理。
这里的边界很重要。Tabbit 无法告诉你一张证书可不可信,那个判断属于证书规则和浏览器的信任库,不属于一个帮你读页面的助手。它修不了服务器,也不会让警告消失,而且不该让警告消失。一个不告诉你、直接把证书错误压下去的浏览器是安全问题,不是功能。如果你在受管理的机器上,后面是做了 HTTPS 检查的代理,修法仍然在管理员那里。Tabbit 改变的是诊断发生在哪里,以及为了做这次测试,你要打扰多少正在用的环境。
下次遇到时按这个顺序处理
先读代码,不读大标题。它是页面上唯一的诊断信息。
测一下范围。试两三个互不相关的网站。只有一个失败,问题在网站;全都失败,问题在你。
把日期和时间设成自动。这花 30 秒,而它是
NET::ERR_CERT_DATE_INVALID最常见的客户端原因。打开一个普通的
http://页面,看看是不是有个 Wi-Fi 登录门户在等着你。酒店、机场和咖啡馆几乎天天在制造这个警告。试一个无痕窗口。如果网站能在里面打开,那么差别就在某个扩展或者你的配置文件上。隐私和跟踪保护就是这样弄坏网站的,比大多数人以为的要常见得多。
检查主机名的写法。带
www.和不带www.各试一次。名字不匹配是服务器侧第二常见的原因。在公司电脑上,停下来去问 IT。Chrome 的文档写明,受管理的代理做 HTTPS 拦截会产生
NET::ERR_CERT_AUTHORITY_INVALID,需要管理员来安装代理证书。不要自己装。如果网站确实坏了,告诉网站。你依赖的服务上出现过期证书,有用户反馈就会修得更快。Chrome 自己的指引也是这么收尾的:如果错误一直存在,联系网站所有者。
绝对不要为了输入账号密码而绕过警告。等一等,用应用,或者打电话。这是唯一一步无论什么情况都不变的。
如果你打不开的这个网站,只在 Chrome 里能用过,那是另一个排查方向,原因也不一样。患者门户是最清楚的例子。而如果这个警告是跟「页面装不成应用」或者「某个功能消失了」一起出现的,问题可能根本不在证书上:拒绝被安装成应用的网站 和 当前浏览器老是出问题时怎么选一个 讲的是这两个分支。
简短的回答
「您的连接不是私密连接」的意思是:你的浏览器无法确认这个网站真的是它自称的那个网站。绝大多数情况下,原因无非是续期晚了、时钟跑偏了、主机名和证书对不上,或者某个代理把活干砸了。它不是你已经遭到攻击的证据。
所以把它当成一道诊断题,而不是一个随手关掉的危险提示。读代码,测一下是单个网站失败还是全部失败,把时钟设成自动,到这一步之后再去改别的设置。警告在做的正是它被设计来做的事;辜负你的地方,是它从来没告诉你哪一种修法适用。
另外,把例外留得很窄。在只提供公开信息的页面上继续走下去是小风险,在任何要你表明身份的页面上则完全没必要。一个把判断权留给证书规则的浏览器,在这里比一个承诺让警告消失的浏览器更有用。
装上 Tabbit,让这个警告继续有意义
Tabbit Browser 在 macOS 12 Monterey 及更高版本、64 位 Windows 10 及更高版本上免费,首次启动时会导入你的书签、历史记录、扩展和已保存的密码。安装包在 tabbit.ai/download。
安装之前先把预期说清楚。Tabbit 不会替你清掉证书警告,它也不是为了做这件事而造的。它跑的是和 Chrome 一样的校验,所以证书有问题,页面在这里同样被拦。在这个具体问题上,它给你的是一个一分钟就能搭起来的第二环境、一个可以问「这个页面到底在说什么」的地方,以及一套让委派出去的工作不挤占你阅读标签页的任务模型。至于线路另一头到底是谁,这个判断仍然属于证书规则,也仍然属于你。

常见问题
看到「您的连接不是私密连接」,是不是说明我的电脑已经中毒了?
不是。这个提示在页面加载任何内容之前就出现了,而且它是你自己的浏览器生成的,不是网站发出来的。停在警告页上什么都不会被装上。风险从你点「继续前往」之后才开始:在一条浏览器无法验证的连接上输入账号密码,或者下载文件。
别的网站都正常,为什么只有某一个网站弹这个提示?
只有单个网站出问题,说明问题在那个网站,不在你的电脑上。常见原因是证书过期、证书没有覆盖你输入的完整主机名,或者服务器针对这个域名发错了证书。浏览器拒绝去猜,这个行为本身是对的。
为什么手机上能打开,电脑上打不开?
两台设备在影响证书校验的地方都不一样:信任的根证书集合可能不同,所在的网络可能不同,系统日期和时间也可能不同。Chrome 的文档写明,时间不准会产生 NET::ERR_CERT_DATE_INVALID,于是一台时间跑偏的设备看起来就像网站坏了。
有没有可能点了「继续前往」也没事?
在只提供公开信息、也不要求登录的无关紧要页面上,有时候可以。但只要网站涉及密码、支付、身份证件或者公司系统,就不行,因为你绕过的这项校验,要回答的正是「这些数据到底交给了谁」。
换一个浏览器能解决吗?
只有当原因出在你这个浏览器本地时才有效,比如某个扩展干扰了证书校验,或者配置文件损坏。换浏览器是一次诊断测试,不是修复手段。如果两个不同内核都报同一个错误代码,问题就在网站或者你的网络上。
为什么这类证书警告现在好像越来越常见?
证书有效期正在按行业规则缩短。CA/Browser Forum 的时间表规定,从 2026 年 3 月 15 日起最长 200 天,2027 年降到 100 天,2029 年降到 47 天。有效期越短,靠人工续期的网站每年忘记的机会就越多。